O ChatGPT é seguro para empresas? O que fazer em cada plano
O ChatGPT é seguro para empresas? Depende do plano. As definições a mudar hoje, a auditoria das contas pessoais, quando notificar a CNPD e o Business.
Equipa Caravela
34 min de leitura
O ChatGPT é seguro para empresas num plano empresarial configurado pela empresa e com dados que ela consegue explicar a um cliente; numa conta pessoal, mesmo paga, não deve receber documentos de clientes. De plano para plano muda se as conversas treinam os modelos, quem as vê, quanto tempo ficam guardadas e se há contrato com a empresa. Um risco fica em todos: a OpenAI é uma empresa americana, sujeita ao Cloud Act, mesmo quando guarda os dados na Europa.
O guia segue um caso do princípio ao fim. Um gabinete de contabilidade em Coimbra tem 9 pessoas: a sócia-gerente, contabilista certificada, um segundo sócio, quatro técnicos de contabilidade, uma técnica de processamento salarial e duas administrativas, com o email e os ficheiros no Microsoft 365. Na segunda-feira de manhã, a sócia-gerente soube que cinco pessoas usam o ChatGPT com contas pessoais, duas no Plus e três no gratuito, e que já lá colaram declarações de IRS, recibos de vencimento e extratos de clientes. O que se segue é o que ela faz nessa tarde, nos três dias seguintes e no mês a seguir, com os menus, os textos para copiar e os custos.
O que a OpenAI faz com as conversas em cada plano
Nos planos pessoais, as conversas podem treinar os modelos até a pessoa o desligar; nos empresariais, não treinam, por defeito, e há contrato. Os caminhos e as regras abaixo vêm das páginas de ajuda da OpenAI, lidas a 20 de novembro de 2026, que estão em inglês; na interface em português, os nomes aparecem traduzidos.
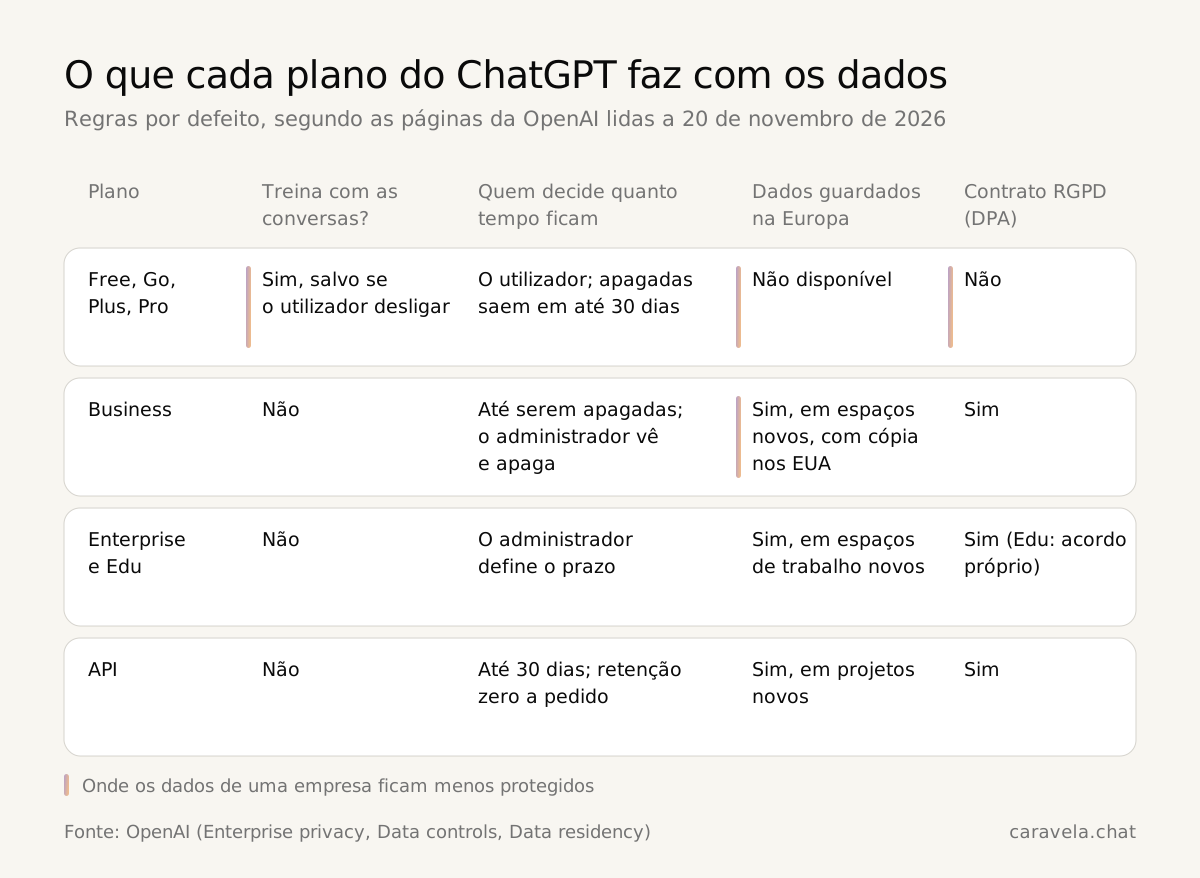 O que cada plano do ChatGPT faz com os dados. Fonte: páginas da OpenAI, lidas a 20 de novembro de 2026
| Plano | Treina com as conversas | Quem as vê e quanto tempo ficam | Dados guardados na Europa | Contrato com a empresa (DPA) |
|---|---|---|---|---|
| Free, Go, Plus, Pro | Sim, salvo se a pessoa desligar | Só a pessoa; apagadas, saem em até 30 dias | Não | Não |
| Business | Não, por defeito | Ficam até serem apagadas; os administradores podem vê-las, exportá-las e apagá-las | Se a região for escolhida ao comprar um espaço novo, com cópia nos EUA | Sim, incluído nos termos |
| Enterprise e Edu | Não, por defeito | O administrador define o prazo | Em espaços novos | Sim |
| API | Não, por defeito | Até 30 dias; retenção zero a pedido | Em projetos novos | Sim |
Os controlos de dados do ChatGPT têm duas exceções que o menu não mostra. Dar um polegar para cima ou para baixo a uma resposta pode pôr a conversa inteira no treino, mesmo com a opção desligada. E o modo de voz tem um controlo de treino próprio, separado do resto. As conversas temporárias ficam no meio: não aparecem no histórico, não criam memórias e não treinam modelos, mas a OpenAI pode guardá-las até 30 dias por segurança.
No Business, a região escolhe-se ao comprar o espaço e não se muda depois. A página sobre onde ficam os dados do Business diz que essa escolha não decide onde as perguntas são processadas e que, com uma região fora dos EUA, uma cópia de cada pergunta e resposta fica lá guardada por tempo limitado, para monitorização de abusos. A privacidade empresarial da OpenAI, atualizada a 8 de janeiro de 2026, acrescenta que os administradores do Business podem ver, exportar e apagar as conversas dos membros.
Os dois riscos: o treino e o Cloud Act
São dois riscos diferentes, e fecham-se de maneiras diferentes. O treino fecha-se com o plano e as definições. O acesso de autoridades americanas só se fecha com um fornecedor fora da jurisdição dos Estados Unidos.
O risco do treino é difícil de provar, por isso trata-se no contrato. Em setembro de 2026, a OpenAI anunciou que os seus agentes tinham resolvido o problema de Navier–Stokes, um dos Problemas do Milénio. Tristan Buckmaster, matemático da Universidade de Nova Iorque que trabalhava num resultado próximo com o Codex da OpenAI, perguntou se o modelo tinha tido acesso às sessões dele. A OpenAI começou por dizer, segundo o VentureBeat, que não podia excluir que dados anonimizados do uso dele tivessem ajudado a melhorar os modelos; depois, no anúncio da solução, afirmou que uma investigação interna confirmou que os pedidos de Buckmaster não podiam ter influenciado o sistema. Um ano antes, a empresa tinha anunciado que o GPT-5 resolvera 10 problemas de Erdős em aberto, quando afinal encontrara artigos que já os resolviam, como contou o TechCrunch.
Não há prova de que a OpenAI tenha usado o trabalho de alguém. Mas a própria empresa precisou de uma investigação para saber se o que um utilizador escreveu entrou num modelo, e um gabinete com declarações de IRS numa conta pessoal não tem como fazer essa verificação. Pode escolher, antes de começar, um plano em que as conversas não treinam modelos, e ter isso por escrito.
O prazo de 30 dias para apagar também tem exceções. Em 2025, no processo do New York Times, um tribunal americano obrigou a OpenAI a guardar conversas apagadas dos planos Free, Plus, Pro e Team e da API; segundo a resposta da OpenAI, a obrigação terminou a 26 de setembro de 2025, mas os dados de abril a setembro desse ano continuam guardados, fechados.
Guardar os dados em Frankfurt ou em Dublin não muda quem os pode pedir. O 18 U.S.C. § 2713, a secção do Cloud Act em causa, obriga um fornecedor americano a entregar os dados que tenha em seu poder, estejam onde estiverem. A 10 de junho de 2025, numa audição no Senado francês, o diretor de assuntos públicos e jurídicos da Microsoft França disse sob juramento que não podia garantir que dados de cidadãos franceses nunca seriam entregues às autoridades americanas sem acordo das francesas, acrescentando que nunca tinha acontecido. A Microsoft compromete-se a contestar os pedidos que considere infundados, como relatou o The Register. Vale o mesmo para a OpenAI e para a Google.
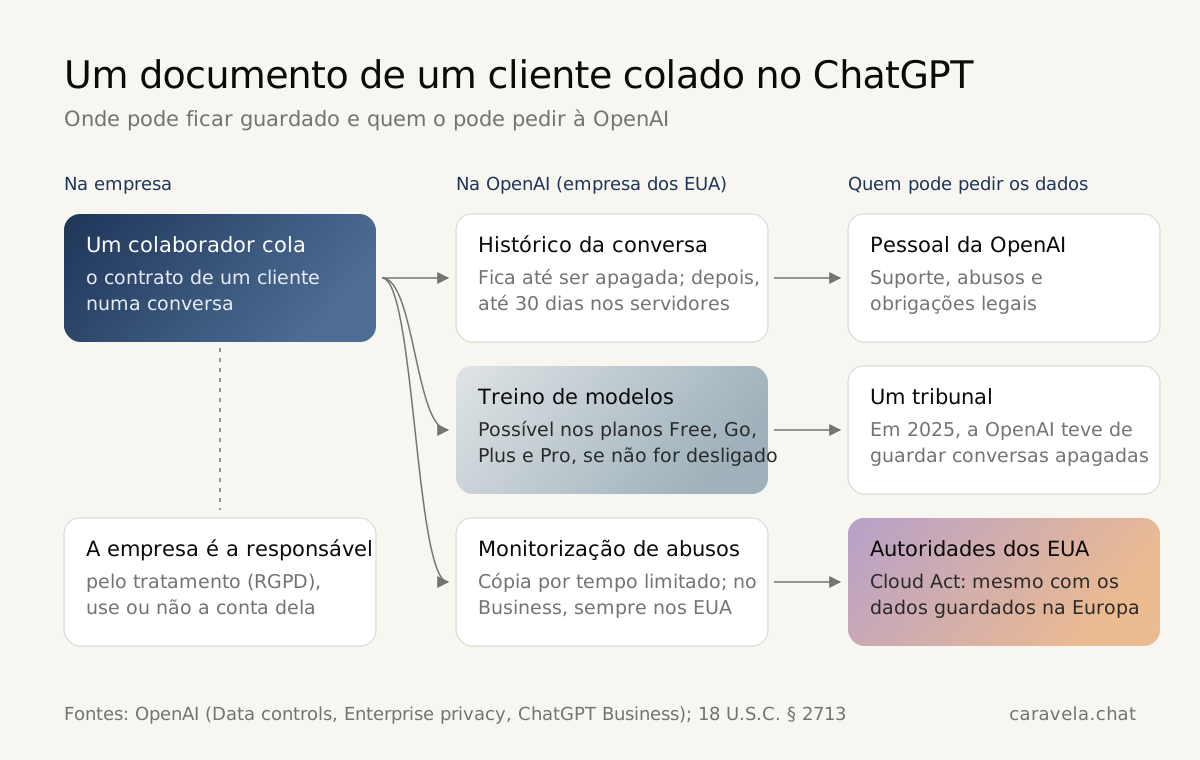 Para onde vai um documento colado no ChatGPT, e quem o pode pedir. Fontes: OpenAI; 18 U.S.C. § 2713
Para uma PME de serviços comuns, os pedidos ao abrigo do Cloud Act são raros e dirigem-se a investigações concretas. Para o gabinete de Coimbra pesa mais, porque o sigilo é uma obrigação da profissão: o artigo 10.º do Código Deontológico dos Contabilistas Certificados, no Estatuto da OCC, obriga os contabilistas e os seus colaboradores ao sigilo sobre os factos e documentos dos clientes, «devendo adotar as medidas adequadas para a sua salvaguarda».
Hoje: as definições a mudar em cada conta pessoal
No próprio dia, cada pessoa que usa uma conta pessoal muda as definições da lista abaixo, em 10 minutos, e a equipa recebe uma regra provisória. Nada disto resolve o contrato nem apaga o que já entrou num modelo: fecha a porta enquanto a auditoria e a decisão não estão feitas.
A sócia-gerente envia esta mensagem à equipa toda, por email ou no Teams, logo de manhã:
Assunto: ChatGPT e outras IA: o que muda a partir de hoje

Olá a todos,

Soube que várias pessoas usam o ChatGPT com contas pessoais e que lá
entraram documentos de clientes. Ninguém vai ser penalizado por isso:
preciso de saber o que aconteceu para cumprir o RGPD e o nosso sigilo.

A partir de agora, e até decidirmos que ferramenta usar:
1. Nenhum documento ou dado de cliente entra numa conta pessoal de IA
   (ChatGPT, Gemini, Copilot pessoal ou outra): nomes, NIF, IRS, recibos,
   extratos, faturas, senhas.
2. Quem tem conta pessoal muda hoje as definições da lista em anexo
   (10 minutos) e NÃO apaga nada antes da conversa comigo.
3. Hoje à tarde, entre as 14h30 e as 17h30, falo 35 minutos com cada um.
   Traga o computador e o telemóvel com o ChatGPT aberto.

Obrigada,
[Nome], sócia-gerente
O ponto 2 pede para não apagar: quem apaga antes da auditoria tira à empresa a informação de que precisa para decidir se notifica a CNPD.
A lista em anexo, igual para o Free, o Go e o Plus (a ordem conta):
- Treino: menu da conta → Settings → Data controls → «Improve the model for everyone» → desligar → Done. No telemóvel: barra lateral → ícone do perfil → Data controls. Vale para a conta inteira, no computador e no telemóvel.
- Voz: em Data controls, desligar também o controlo de treino do modo de voz, se a conta o mostrar.
- Polegares: não dar o polegar para cima nem para baixo em conversas de trabalho; o feedback pode pôr a conversa inteira no treino.
- Memória: Settings → Personalization → Memory. Não apagar ainda; anotar se o resumo ou as memórias guardadas mencionam clientes, e desligar «Reference chat history» até à auditoria.
- Aplicações ligadas: Settings → Plugins. Se o Outlook ou o OneDrive do gabinete estiverem ligados a uma conta pessoal, anotar e desligar. Do lado da Microsoft, quem gere o Microsoft 365 desativa a aplicação ChatGPT nas aplicações empresariais do centro de administração do Microsoft Entra, para que a autorização deixe de valer.
- Até à decisão, qualquer uso de IA sem dados de clientes faz-se numa conversa temporária, ligada ao abrir uma conversa nova.
Os caminhos vêm das páginas de ajuda dos controlos de dados, da memória e das aplicações ligadas, que agora chama Plugins ao que antes eram aplicações e conectores. Desligar o treino não apaga nem esconde nenhuma conversa, e não tira dos modelos o que já tenha sido usado.
O tropeço mais comum é a pessoa ter duas contas, uma no telemóvel com o email pessoal e outra no computador com o do gabinete, e mudar as definições só numa. A pergunta 1 da auditoria apanha-o.
A auditoria numa tarde: o que perguntar e onde procurar
A auditoria faz-se na mesma tarde, com cada uma das cinco pessoas, e acaba numa folha que diz que dados de que clientes entraram, em que conta e com o treino ligado ou desligado. É a folha que decide, no dia seguinte, se o gabinete notifica a CNPD.
| Hora | O quê | Quem |
|---|---|---|
| 14h00 a 14h30 | Abrir a folha de registo no OneDrive do gabinete, com acesso só dos dois sócios | Sócia-gerente e o segundo sócio |
| 14h30 a 17h30 | Cinco conversas de 35 minutos, com a pessoa a mostrar a conta no próprio ecrã | Sócia-gerente com cada pessoa |
| 17h30 a 18h30 | Rever a folha, marcar o risco de cada linha, decidir o que se apaga já | Os dois sócios |
Somam cerca de 4 horas e meia da sócia-gerente e 35 minutos de cada uma das cinco pessoas. Não custa nada em ferramentas.
Estas são as perguntas, pela ordem:
1. Que contas de IA usou para trabalho (ChatGPT, Gemini, Copilot, outra)?
   Com que email? No computador, no telemóvel ou nos dois?
2. Que plano: gratuito, Go, Plus? Desde quando?
3. O «Improve the model for everyone» estava ligado ou desligado
   antes de hoje? (Se não sabe, estava ligado: é o valor por defeito.)
4. Que documentos de clientes carregou ou colou? De que clientes?
   Declarações de IRS, recibos de vencimento, extratos, faturas,
   cartões de cidadão, mapas de férias, baixas médicas?
5. Colou alguma senha (Portal das Finanças, Segurança Social Direta,
   banco) ou um IBAN?
6. Alguma vez carregou no polegar numa conversa com dados de clientes?
7. Partilhou alguma conversa por link? Ligou o Outlook ou o OneDrive
   do gabinete à conta?
8. Para que tarefas usava a IA, e quanto tempo lhe poupava?
A conversa é com a pessoa ao lado, no ecrã dela, e só se anotam conversas de trabalho: a sócia-gerente não lê o resto da conta, e quem não quiser mostrar uma conversa diz o que ela tinha. O Gemini, o Copilot pessoal ou outra ferramenta entram na mesma folha, com as mesmas perguntas; os caminhos abaixo são os do ChatGPT. As quatro pessoas que dizem não usar IA respondem só às perguntas 1 e 4, por escrito, e os dois sócios fazem as mesmas perguntas um ao outro.
A pergunta 8 não é de controlo: a lista de tarefas que sai dela é a primeira coisa a pôr na ferramenta aprovada, e mostra que a proibição sozinha não chega.
Depois das perguntas, a pessoa abre a conta e procura, por esta ordem, com a sócia-gerente ao lado:
- A pesquisa do histórico, com palavras que denunciam documentos de clientes: «NIF», «IRS», «recibo», «vencimento», «IBAN», «senha», e os nomes dos 20 maiores clientes.
- Os projetos, e dentro deles as conversas bloqueadas, em Projects → Locked chats.
- As conversas arquivadas: Settings → Data controls → Archived chats. Arquivar não apaga nem muda o treino.
- Os ficheiros guardados na Library: apagar uma conversa não os apaga.
- A memória: Settings → Personalization → Memory, o resumo e as memórias guardadas.
- Os links partilhados, na gestão de links de Data controls: uma conversa partilhada fica aberta a quem tiver o link.
Cada conversa encontrada passa a uma linha da folha, antes de se apagar:
Folha «Auditoria IA, [data]», no OneDrive dos sócios

Pessoa | Conta (email) | Plano | Treino ligado? (S/N) | Data da conversa |
Título da conversa | Cliente | Tipo de documento | Dados pessoais
(nome, NIF, morada, rendimentos, IBAN, saúde ou incapacidade, sindicato,
CC, senha) | N.º de pessoas identificadas | Tratado por conta de empresa
cliente? (S/N) | Polegar? (S/N) | Link partilhado? (S/N) |
Apagada em (data e hora)
Só depois de registada, a conversa apaga-se: na lista de conversas, ••• → Delete → confirmar. Para limpar a conta inteira, Settings → Data controls → «Delete all chats», que não se desfaz e também apaga as conversas dos projetos. As memórias e os ficheiros da Library apagam-se à parte, cada um no seu menu. Segundo a ajuda sobre apagar e arquivar conversas, a conversa sai logo da conta e a OpenAI elimina-a dos seus sistemas em até 30 dias.
Exportar o histórico só vale a pena para quem quer guardar trabalho seu que não tem dados de clientes. O pedido faz-se em Settings → Data controls → Export → Confirm export, mas o ficheiro pode levar até 7 dias a chegar e o link expira 24 horas depois de chegar, segundo a página sobre exportar o histórico. Não serve para a auditoria desta tarde, e o ZIP traz os mesmos dados de clientes: quem o pedir abre-o, guarda o que é seu e apaga o ficheiro, sem o deixar no computador pessoal.
A falha mais provável é alguém ter apagado conversas por receio, antes da tarde. A folha regista então o que a pessoa se lembra, com «apagada antes da auditoria» na última coluna; a OpenAI ainda as tem até 30 dias, mas o gabinete não as consegue ver.
Os dados de clientes já lá estão: notificar a CNPD?
Na leitura mais segura, um documento de um cliente colado numa conta pessoal é uma violação de dados pessoais: o gabinete tem de a registar sempre, notifica a CNPD em 72 horas se houver risco para as pessoas e avisa as próprias pessoas se o risco for elevado. A página da CNPD sobre violações usa a definição do artigo 4.º, ponto 12, do RGPD, que inclui a «divulgação ou o acesso, não autorizados»; uma conta pessoal, sem contrato com o gabinete e sem autorização dele, cabe nela.
O que o RGPD pede, artigo a artigo:
- Artigo 33.º, n.º 1: o responsável pelo tratamento notifica a CNPD sem demora injustificada e, sempre que possível, até 72 horas depois de ter conhecimento, salvo se a violação não for suscetível de resultar num risco para os direitos e liberdades das pessoas. Depois das 72 horas, a notificação leva os motivos do atraso.
- Artigo 33.º, n.º 4: o que não se sabe ainda pode enviar-se depois, por fases.
- Artigo 33.º, n.º 5: a violação documenta-se sempre, com os factos, os efeitos e as medidas, mesmo quando não se notifica.
- Artigo 33.º, n.º 2: quem trata os dados por conta de outro (o subcontratante) avisa esse responsável sem demora injustificada, e é o responsável que decide notificar.
- Artigo 34.º: se o risco for elevado, o responsável avisa também cada pessoa, em linguagem clara. Deixa de ser obrigatório, entre outros casos, se as medidas tomadas depois fizerem com que o risco elevado já não seja suscetível de se concretizar.
As orientações do CEPD sobre notificações, que a CNPD publica em português, dizem que o conhecimento começa quando o responsável tem um grau razoável de certeza de que houve um incidente que comprometeu dados pessoais. No gabinete de Coimbra, a sócia-gerente soube na segunda-feira às 10h; as 72 horas acabam na quinta-feira às 10h. A auditoria da tarde de segunda serve para chegar à decisão na terça, com dois dias de folga.
Para quem é o gabinete o responsável depende do serviço. Nas declarações de IRS de particulares, é o gabinete. Nos recibos de vencimento dos trabalhadores de uma empresa cliente, o gabinete trata os dados por conta dessa empresa, e o contrato de prestação de serviços deve dizê-lo, pelo artigo 28.º: aí, o gabinete avisa a empresa cliente e é ela que decide notificar. Um contrato sem essa cláusula não muda o aviso: avisa-se a empresa na mesma, e a cláusula entra no contrato a seguir.
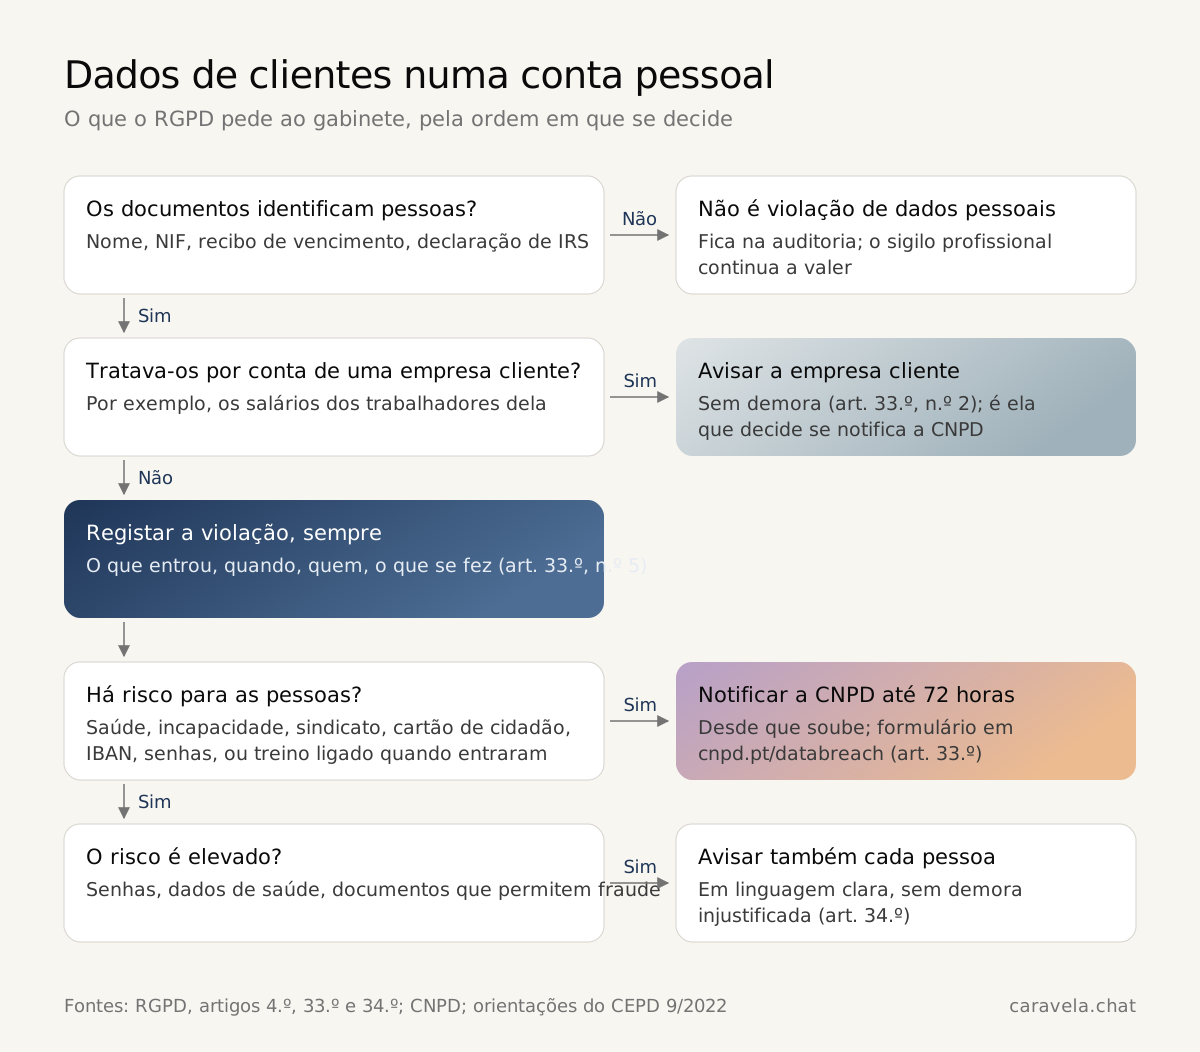 O que o RGPD pede quando dados de clientes entram numa conta pessoal. Fontes: RGPD, artigos 4.º, 33.º e 34.º; CNPD; CEPD
O RGPD não traz uma lista do que é «risco». Os critérios abaixo são os que usaríamos no lugar do gabinete, tirados dos fatores das orientações do CEPD (o tipo de dados, quantas pessoas, a facilidade de as identificar e a gravidade das consequências). Na dúvida, notifica-se: uma notificação a mais custa meia hora; uma em falta pode custar uma coima.
| O que entrou | Registo interno | Notificar a CNPD em 72 horas | Avisar cada pessoa |
|---|---|---|---|
| Só dados de sociedades (balancetes, faturas entre empresas), sem pessoas identificáveis | Na auditoria, não como violação do RGPD | Não | Não; o sigilo profissional pode pedir que se fale com o cliente |
| Nome, NIF ou valores de poucos clientes, treino desligado, conversa apagada no próprio dia | Sim, com a razão de não notificar | Pode dispensar-se, se o registo mostrar que não há risco | Não |
| Documentos completos (declaração de IRS, recibos de vencimento, extratos), ou o treino ligado quando entraram | Sim | Sim | Só se houver também uma das linhas seguintes |
| Grau de incapacidade, despesas ou baixas por doença, quotas sindicais (dados do artigo 9.º), cópia do cartão de cidadão, IBAN com NIF | Sim | Sim | Sim, em regra |
| Senhas do Portal das Finanças, da Segurança Social Direta ou do banco | Sim | Sim | Sim, e muda-se a senha com o cliente no mesmo dia |
| Salários dos trabalhadores de uma empresa cliente | Sim | Quem decide é a empresa cliente; o gabinete avisa-a no próprio dia | Decide a empresa cliente |
A notificação faz-se no formulário de violação de dados da CNPD e leva cerca de meia hora com a folha da auditoria à frente, porque pede o que o artigo 33.º, n.º 3, enumera: a natureza da violação, as categorias e o número aproximado de pessoas e de registos, um contacto, as consequências prováveis e as medidas tomadas. O registo interno, que fica com os sócios, segue o conteúdo do artigo 33.º, n.º 3:
REGISTO DE VIOLAÇÃO DE DADOS PESSOAIS N.º [ano]/[n.º]

Data e hora em que o gabinete teve conhecimento: [segunda-feira, 10h00]
Quem detetou e como: [sócia-gerente, informada por um colaborador]
Natureza: divulgação não autorizada de dados de clientes a um fornecedor
  sem contrato (contas pessoais do ChatGPT, OpenAI), entre [data] e [data].
Categorias e número aproximado de titulares: [n.º] clientes particulares
  (IRS); [n.º] trabalhadores de [n.º] empresas clientes (salários).
Categorias de dados: [nome, NIF, rendimentos, IBAN, grau de incapacidade…]
Categorias e número aproximado de registos: [n.º] conversas, [n.º] documentos.
Treino de modelos: [ligado / desligado] em cada conta (ver folha).
Consequências prováveis: [ex.: uso para treino de modelos; acesso por
  pessoal do fornecedor; nenhum indício de acesso por terceiros].
Medidas tomadas: treino desligado e conversas apagadas a [data e hora];
  regra provisória enviada a [data]; senhas alteradas com os clientes
  a [data]; ferramenta aprovada a partir de [data].
Notificação à CNPD: [sim, a data e hora, referência / não, porque …]
Comunicação aos titulares: [sim, a data, por email / não, porque …]
Empresas clientes avisadas (art. 33.º, n.º 2): [quais, data e hora]
Decidido por: [nome], sócia-gerente. Data: [data]
Quando a tabela manda avisar as pessoas, o artigo 34.º, n.º 2, pede que o aviso diga o que aconteceu, as consequências prováveis, as medidas tomadas e um contacto. Este é o texto, a enviar pela sócia-gerente a cada cliente, com o caso concreto:
Assunto: Informação sobre os seus dados pessoais

Caro(a) [nome],

Escrevo para o informar de um incidente com os seus dados, como manda o
artigo 34.º do Regulamento Geral sobre a Proteção de Dados.

Entre [data] e [data], um colaborador do gabinete usou uma conta pessoal
de uma ferramenta de inteligência artificial (ChatGPT, da OpenAI) para
preparar [a sua declaração de IRS de 2025 / o processamento do seu
salário]. Nessa conta ficaram [os dados concretos: nome, NIF, rendimentos,
grau de incapacidade, IBAN]. A ferramenta não tinha contrato com o
gabinete [e a opção de usar as conversas para treino estava ligada].

O que fizemos: apagámos as conversas a [data], desligámos o treino,
proibimos o uso de contas pessoais e notificámos a Comissão Nacional de
Proteção de Dados a [data].
[Se havia senha: Alterámos consigo a senha do Portal das Finanças a [data].]

As consequências prováveis: [ex.: os dados podem ter sido usados para
treinar modelos da OpenAI e ficam nos sistemas dela até 30 dias depois
de apagados]. Não temos indicação de acesso por outras pessoas.
O que recomendamos: [ex.: desconfiar de contactos que mencionem estes
dados; não precisa de fazer mais nada].

Para qualquer pergunta, fale diretamente comigo: [telefone, email].

[Nome], sócia-gerente
No caso do gabinete de Coimbra, a folha da auditoria decide pouco: as cinco contas tinham o treino ligado, que é o valor por defeito, e entraram declarações de IRS e recibos completos. O gabinete notifica a CNPD até quinta-feira às 10h, avisa os clientes cujas declarações tinham incapacidade, despesas de saúde ou IBAN, e avisa no próprio dia, ao fim da tarde, as empresas cujos recibos entraram. Um cônjuge ou um dependente que aparece na declaração é também titular dos dados: o aviso ao cliente menciona-os e pede-lhe que lhes transmita a informação.
Se o gabinete tiver encarregado de proteção de dados, entra já na segunda-feira à tarde. A apólice de responsabilidade civil profissional, se a houver, diz se e em que prazo o segurador tem de ser avisado de um incidente: lê-se nesse dia. Apagar as conversas não destrói a prova que a lei pede: o registo e a folha são a documentação que a CNPD pode pedir para verificar o cumprimento do artigo 33.º.
O aviso às empresas clientes cujos trabalhadores aparecem nos recibos vai primeiro, por email, ao gerente ou a quem assinou o contrato de prestação de serviços:
Assunto: Incidente com dados dos seus trabalhadores (art. 33.º, n.º 2, RGPD)

Caro(a) [nome],

Como subcontratante no processamento salarial da [empresa], informo de um
incidente com dados pessoais dos vossos trabalhadores, de que tivemos
conhecimento a [data e hora].

Entre [data] e [data], uma colaboradora do gabinete usou uma conta pessoal
do ChatGPT (OpenAI), sem contrato com o gabinete, para tratar os recibos
de vencimento de [mês]. Entraram dados de [n.º] trabalhadores: [nome, NIF,
remuneração, IBAN, baixas por doença, quotas sindicais]. A opção de treino
de modelos estava [ligada / desligada].

Medidas já tomadas: conversas apagadas a [data e hora], treino desligado,
uso de contas pessoais proibido, ferramenta aprovada a partir de [data].

Como responsável pelo tratamento, cabe à [empresa] decidir a notificação
à CNPD (art. 33.º) e o aviso aos trabalhadores (art. 34.º). O prazo de
72 horas conta a partir deste aviso. Enviamos em anexo a parte do nosso
registo que vos diz respeito e ajudamos a preencher o formulário da CNPD.

[Nome], sócia-gerente, [telefone]
Os dias, com quem e quanto tempo:
| Quando | O quê | Quem | Tempo |
|---|---|---|---|
| Segunda, 10h30 | Mensagem à equipa e lista de definições | Sócia-gerente; cada pessoa | 15 minutos; 10 minutos cada |
| Segunda, 14h00 a 18h30 | Auditoria e folha de registo | Sócia-gerente com cada pessoa; o segundo sócio na abertura e no fecho | 4 h 30 |
| Segunda, 18h30 | Aviso às empresas clientes dos recibos | Sócia-gerente | 10 minutos por empresa |
| Terça, 10h00 a 12h00 | Registo interno; decisão linha a linha com a tabela | Os dois sócios | 1 h 30 |
| Terça, 14h00 | Notificação no formulário da CNPD | Sócia-gerente | 30 minutos |
| Terça e quarta | Avisos aos clientes com risco elevado; senhas mudadas com eles | Sócia-gerente | 10 minutos por cliente |
| Quarta | Email a pedir o DPA aos fornecedores; experimentar a ferramenta escolhida | Sócia-gerente | 1 hora |
| Quinta, antes das 10h | Completar a notificação com o que faltava, se faltar | Sócia-gerente | 15 minutos |
Escrever o registo leva uma hora; cada aviso, 10 minutos. O que mais corre mal é contar as 72 horas desde a decisão e não desde o conhecimento, ou esquecer as empresas clientes cujos salários entraram: essas têm de ser avisadas antes de tudo, porque o prazo delas começa quando o gabinete as avisa.
Ficar com a OpenAI: passar para o ChatGPT Business como deve ser
Se a decisão for ficar com a OpenAI, o plano é o Business, configurado pela sócia-gerente numa manhã, com o NIF, o domínio do gabinete e as aplicações fechadas, e com os termos guardados na pasta dos contratos. Os preços, lidos na página de preços do ChatGPT a 20 de novembro de 2026, são de 21 € por lugar Standard e por mês com faturação anual e 26 € com faturação mensal; a página não diz se incluem IVA.
| 9 pessoas no Business Standard | Preço da página | Com 23 % de IVA, se não estiver incluído |
|---|---|---|
| Faturação anual, por mês | 189 € | 232,47 € |
| Faturação anual, por ano | 2 268 € | 2 789,64 € |
| Faturação mensal, por mês | 234 € | 287,82 € |
Para um cliente do Espaço Económico Europeu, quem contrata é a OpenAI Ireland. Com o NIF do gabinete registado, numa compra entre empresas a um fornecedor de outro Estado-Membro, o IVA é, em regra, autoliquidado pelo próprio gabinete e deduzido na mesma declaração; a primeira fatura confirma se o preço vem sem IVA, e o custo que conta é esse. Os lugares Premium, de 105 € por mês com faturação anual, não fazem falta a um gabinete deste tamanho.
Os passos, pela ordem, todos com a conta da sócia-gerente, que fica como proprietária (owner):
- Comprar o espaço Business na página de preços, com «Começar». Se o checkout oferecer a escolha da região, escolher a Europa: não se pode mudar depois. 15 minutos.
- Pôr o NIF antes da primeira fatura: menu do perfil → Workspace settings → Billing → Settings → Edit → Tax ID → Save. A ajuda sobre faturação e NIF avisa que a mudança só vale para as faturas seguintes. 5 minutos.
- Decidir quem entra sozinho: Workspace settings → Identity & access. A descoberta do espaço, «Enable workspace discovery», vem ligada por defeito no Business e deixa qualquer pessoa com o email do domínio pedir para entrar; num gabinete de 9 pessoas, desliga-se e entra-se só por convite. 5 minutos.
- Convidar: Workspace settings → Members → Invite member, com o email de trabalho de cada pessoa. O segundo sócio como Admin, os outros sete como Member. 10 minutos.
- Avisar quem aceita: o convite pergunta se a pessoa quer juntar o espaço pessoal ao Business ou mantê-lo à parte. Segundo a ajuda sobre membros e papéis, a junção não se desfaz. No gabinete, mantém-se à parte, depois de a auditoria ter limpo a conta pessoal.
- Fechar as aplicações: no Business, muitas vêm ligadas por defeito. Em Admin Console → o espaço do gabinete → Plugins, deixar só o que a política aprova; num gabinete com dados de clientes no Outlook e no OneDrive, nenhuma das aplicações do Microsoft 365. As definições que não aparecem em Workspace settings estão no Admin Console, onde se escolhe o espaço do gabinete. 15 minutos.
- Dizer à equipa, por escrito, que os administradores podem ver, exportar e apagar as conversas, e que estas ficam guardadas até alguém as apagar: a ajuda sobre retenção no Business diz que conversas e ficheiros ficam por tempo indeterminado, e os prazos de 90 ou 180 dias são do Enterprise. A regra do gabinete passa a ser apagar as conversas de cada cliente quando o trabalho fecha.
- Guardar o contrato. Não há formulário para assinar o DPA: o Services Agreement da OpenAI, em vigor desde 1 de janeiro de 2026, diz na cláusula 5.3 que o contrato de subcontratação (DPA) faz parte dele, e que a contraparte de um cliente do Espaço Económico Europeu é a OpenAI Ireland Ltd. Cada página tem «Download PDF»: os dois ficheiros vão para a pasta dos contratos, com a data da compra. O DPA dá 30 dias para objetar a um novo subcontratante da OpenAI (cláusula 2.9), por isso vale a pena subscrever as notificações da lista de subcontratantes. 15 minutos.
Somado, a configuração leva pouco mais de uma hora. Três coisas falham com frequência. As duas subscrições Plus continuam a ser cobradas, 46 € por mês, se as pessoas não as cancelarem. Alguém continua a trabalhar no espaço pessoal por hábito; nota-se no nome do espaço, no menu do perfil, e corrige-se mostrando onde mudar de espaço. E a cópia de cada pergunta nos Estados Unidos continua lá, seja qual for a região: isso o Business não muda.
O email a pedir o DPA e os termos de dados a qualquer fornecedor
Antes de aprovar qualquer ferramenta de IA, a sócia-gerente envia ao fornecedor o mesmo pedido e compara as respostas. Leva 10 minutos a enviar e serve para a OpenAI, a Microsoft, a Google, a Mistral ou o Caravela:
Assunto: Pedido de contrato de subcontratação (DPA) e termos de dados

Bom dia,

Somos um gabinete de contabilidade com 9 pessoas e estamos a avaliar
o [produto] para trabalho com documentos de clientes (declarações de IRS,
recibos de vencimento, extratos). Antes de decidir, pedimos:

1. O contrato de subcontratação (artigo 28.º do RGPD) em PDF, e como fica
   assinado ou aceite pela nossa empresa.
2. A entidade que contrata connosco, e o seu país.
3. Onde são guardados e onde são processados os pedidos e as respostas
   (país e fornecedor de alojamento), incluindo cópias de segurança e
   registos de monitorização de abusos.
4. Se os nossos dados são usados para treinar ou melhorar modelos, em
   alguma circunstância (incluindo feedback dos utilizadores).
5. Quanto tempo ficam guardadas as conversas e os ficheiros, e quem os
   pode apagar.
6. A lista de subcontratantes e como somos avisados de alterações.
7. Se a empresa, ou a sua casa-mãe, está sujeita a leis de países fora
   da UE que obriguem a entregar dados (por exemplo, o Cloud Act).
8. Se os administradores da nossa conta podem ler as conversas de cada
   utilizador.
9. Em quanto tempo nos avisam de uma violação de dados.
10. O preço para 9 utilizadores, com e sem IVA.

Obrigada,
[Nome], sócia-gerente, [gabinete], NIF [n.º]
Uma resposta chumba a ferramenta para documentos de clientes quando o fornecedor não dá DPA, quando a resposta à pergunta 4 tem uma exceção que a empresa não controla, ou quando não diz onde ficam os registos de monitorização de abusos. Uma resposta que remete tudo para «a nossa política de privacidade», sem DPA, é uma resposta de plano pessoal.
Ficar com a OpenAI ou mudar para uma ferramenta europeia: a regra
A decisão faz-se pelo que vai entrar na ferramenta todas as semanas, não pelo preço. As organizações públicas europeias estão a ir para «só ferramentas aprovadas»: a 26 de outubro de 2026, os Serviços do Governo sueco bloquearam o acesso direto ao ChatGPT e ao Claude nos computadores do pessoal e deixaram o Copilot, depois de revisto, como ferramenta aprovada, segundo a notícia da Sveriges Radio contada pelo The Next Web; alguns funcionários usam aqueles modelos através da Intric, uma empresa de Estocolmo com servidores na Suécia. Em fevereiro de 2026, o Parlamento Europeu desligou funcionalidades de IA nos dispositivos dos deputados, por não poder garantir a segurança dos dados, segundo o TechCrunch. Não há nenhuma proibição europeia do ChatGPT; o critério é usar só ferramentas revistas e contratadas pela organização.
| Se, numa semana normal… | Escolha |
|---|---|
| Menos de 1 conversa em cada 10 tem dados pessoais de clientes, e o resto são emails, textos e dúvidas de legislação | ChatGPT Business, com a política e o DPA guardado |
| Pelo menos uma tarefa por semana usa documentos com dados pessoais de clientes | Um fornecedor com contrato e dados tratados na UE, sem cópia fora dela |
| Entram dados do artigo 9.º (saúde, incapacidade, sindicato), mesmo uma vez por mês | Um fornecedor europeu, fora do alcance do Cloud Act |
| Um cliente já perguntou por escrito onde estão os dados, ou o contrato com ele o exige | Um fornecedor europeu, com o DPA para lhe mostrar |
| A equipa vive no Microsoft 365 e só quer escrever emails sem dados de clientes | O Copilot Chat com a conta de trabalho, incluído nas licenças Microsoft 365 de empresa |
O gabinete de Coimbra cai na terceira linha todas as semanas: as declarações de IRS trazem o grau de incapacidade e as despesas de saúde, e os recibos de vencimento as baixas por doença e as quotas sindicais. A decisão é uma ferramenta europeia para o trabalho com clientes. A diferença de preço é pequena: 189 € por mês no Business, com faturação anual, contra 219,42 € no Caravela a preço de tabela, 30,42 € por mês antes de qualquer desconto. O guia de alternativas ao ChatGPT compara as outras opções, e o de IA privada para empresas explica o que «privado» quer dizer em cada uma.
Como o Caravela entra num gabinete de contabilidade
O Caravela é um assistente de IA privado, desenvolvido em Portugal para trabalhar em Portugal: corre em infraestrutura europeia, não treina modelos com os dados de quem o usa e liga-se a fontes oficiais portuguesas, como a legislação do Diário da República e as estatísticas do INE, e ao software que as empresas já usam, como o ERP, a faturação, o email e os documentos, para fazer tarefas de várias etapas e não só responder a perguntas. Usa modelos abertos de topo, como o Kimi, o DeepSeek, o Qwen e o GLM, escolhidos pelas nossas avaliações, alojados em centros de dados na União Europeia: as conversas não vão para quem criou o modelo. Disponibiliza um contrato de subcontratação (DPA).
No gabinete de Coimbra, isso quer dizer abrir um projeto por cliente com as suas declarações e recibos, e perguntar na mesma conversa o que diz o artigo do Código do IRS em vigor sobre a dedução em causa, lido no Diário da República, com a ligação ao texto. Não se instala nos servidores do gabinete: quem precise disso tem de olhar para um modelo aberto em máquinas próprias.
Os passos, com quem e quanto tempo:
- Hoje: a sócia-gerente cria uma conta, com 7 dias grátis, e repete três das tarefas da pergunta 8 da auditoria com documentos de um cliente fictício. 45 minutos.
- Esta semana: em Caravela para empresas, «Falar com a equipa», pede a organização para 9 pessoas, o preço com desconto e o DPA, que vai para a pasta dos contratos. 20 minutos.
- Quando a organização estiver criada, a sócia-gerente aceita o convite e entra em «Meu painel» → «Organização» → «Gerir organização». Em Integrações, liga o Diário da República, a Legislação Portuguesa e a Documentação Interna; em Ficheiros, junta em «Ficheiros da organização» as tabelas de retenção na fonte e as circulares que todos consultam; em Membros, «Convidar pessoas», com o email de cada um. O Outlook e o OneDrive ligam-se depois: quem gere o Microsoft 365 autoriza o Caravela uma vez para o gabinete, e cada pessoa liga a sua conta em «Integrações». 1 hora.
- Cada pessoa cria um projeto por cliente com «Novo projeto», junta lá os documentos desse cliente e, nas definições do projeto, deixa a memória em «Só deste projeto», para que o que se escreve sobre um cliente não apareça na conversa de outro. 10 minutos por cliente ativo.
- Ao fim do primeiro mês, a secção Analytics de «Gerir organização» mostra os pedidos e as integrações usadas por pessoa, sem as conversas, que são só de cada um.
Para 9 pessoas, a preço de tabela, são 219,42 € por mês sem IVA (269,91 € com IVA): cada licença custa 29,99 € por mês, com IVA incluído (24,38 € sem IVA), e para organizações com várias pessoas há preços com desconto, a combinar com a equipa. O plano de oito semanas para pôr a equipa a usar a ferramenta, com a política de uso, a formação e a medição, está no guia como implementar IA.
O que costuma correr mal nas primeiras semanas
Estes são os sinais a vigiar no primeiro mês, onde aparecem e o que fazer com cada um:
| Sinal | O que quer dizer | O que fazer |
|---|---|---|
| A folha da auditoria tem menos contas do que as pessoas que disseram usar IA | Alguém tem uma segunda conta, no telemóvel | Repetir a pergunta 1 com o telemóvel na mão |
| As 72 horas passam sem decisão sobre a CNPD | A decisão ficou à espera de informação que não chega | Notificar com o que se sabe e completar depois (artigo 33.º, n.º 4) |
| Uma empresa cliente sabe pelos seus trabalhadores, e não pelo gabinete | O aviso do artigo 33.º, n.º 2, ficou para depois | Avisar as empresas clientes no próprio dia, antes dos particulares |
| As faturas do Plus continuam a chegar ao cartão das pessoas | As subscrições pessoais não foram canceladas | Pedir o cancelamento na semana da mudança |
| Na segunda semana, alguém volta ao ChatGPT pessoal para uma tarefa | A ferramenta aprovada não faz essa tarefa, ou ninguém lhe mostrou como | Perguntar qual é a tarefa e fazê-la com a pessoa, uma vez |
| Um cliente pede, por escrito, onde estão os seus dados | O DPA e a lista de subcontratantes não estão à mão | Guardar o DPA do fornecedor aprovado com o registo da auditoria |
O primeiro sinal é o mais caro, porque uma conta que não entra na auditoria fica fora do registo e da notificação. O segundo é o mais comum: a lei aceita uma notificação incompleta dentro do prazo, não uma completa fora dele sem justificação.
Perguntas frequentes
Fontes
- OpenAI: Data controls in ChatGPT
- OpenAI: Where your ChatGPT Business content is stored
- OpenAI: Enterprise privacy at OpenAI
- OpenAI: How we're responding to The New York Times' data demands
- OpenAI: Navier–Stokes solution
- Cornell LII: 18 U.S. Code § 2713
- Senado francês: audição da Microsoft França, 10 de junho de 2025
- OCC: Estatuto e Código Deontológico dos Contabilistas Certificados (edição de 2024)
- OpenAI: Memory in ChatGPT
- OpenAI: Connected apps in ChatGPT
- OpenAI: Deleting and archiving chats in ChatGPT
- OpenAI: Exporting your ChatGPT history and data
- CNPD: Violação de dados ou data breach
- EUR-Lex: Regulamento Geral sobre a Proteção de Dados
- CEPD: Orientações 9/2022 sobre a notificação de violações de dados pessoais
- OpenAI: Planos e preços do ChatGPT
- OpenAI: Updating billing information, Tax ID, and VAT ID
- OpenAI: Managing members, seat types, and roles in ChatGPT Business
- OpenAI: Data retention when a member is removed from a workspace
- OpenAI: Services Agreement (em vigor desde 1 de janeiro de 2026)
- OpenAI: Data Processing Addendum (em vigor desde 1 de janeiro de 2026)
- The Next Web: Sweden's Government Offices block ChatGPT and Claude
Atualizado a .